AWS - 기초5. AWS 네트워크 서비스
AWS 네트워크 서비스 - VPC
Amazon VPC
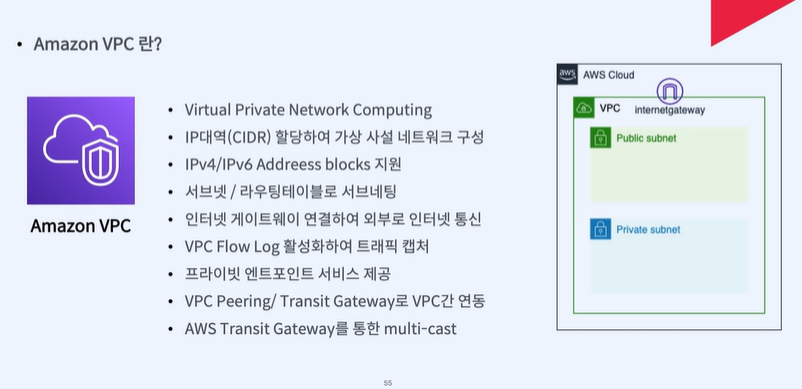
가상의 사설 네트워크를 구성하기 때문에 오른족 그림과 같이 (온프라미스) 환경에서 사설네트워크를 구축하는과 동일한 네트워크 구성이 가능하다.
외부에서 접근가능한 퍼블릭 네트워크 서브넷, 외부에서 접근이 불가한 프라이빗 네트워크 서브넷을 구성할 수 있고, 특정 대역의 네트워크 서브넷을 구성할 수 있다.
주요기능 - VPC Flow Log를 통하여 VPC내부에서 통신하는 모든 네트워크 인터페이스의 트래픽을 분석 할 수 있다.
S3와 같은 글로벌 형태의 서비스에 접근할 때, 외부 인터넷망을 통해서 접근을 하게 되는데, VPC의 프라이빗 엔드포인트를 생성하면, 외부로 나가지않고 VPC 내부에서 통신하도록 구성이 가능하다.
VPC는 사설 네트워크 이기 때문에 기본적으로 서로 다른 VPC 네트워크 간 통신이 불가능하다. 따라서 여러개의 VPC를 하나의 사설 네트워크로 사용하기 위해서는 VPC Peering/ Transit Gateway기능을 사용해야한다. Transit Gateway를 사용하면 멀티캐스트도 가능하다.
VPC Peering
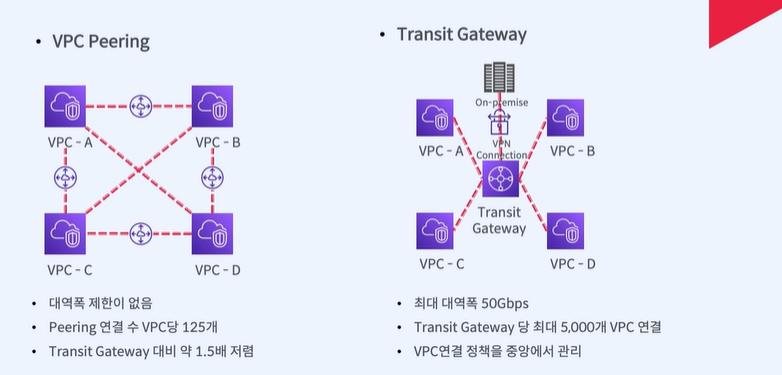
VPC간 동일한 네트워크상에 있는 것 처럼 통신이 가능하다.
대전간 연결, 리전간 연결도 가능하다.
Peering을 통하여 A에서 C를 통해 D까지의 통신이 불가능 하기 때문에, A-D Peering이 연결되어있어야 한다.
Transit Gateway
VPC간 동일한 네트워크상에 있는 것 처럼 통신이 가능하다.
AWS에서 사용하는 워크로드가 점차 늘어나면서, 여러 VPC간 연결 정책을 중앙에서 관리해주는 서비스.
VPC연결뿐만이 아닌 VPN커넥션을 통해 On-premise와 연결 또한 중앙에서 관리 가능
하나 하나의 VPC를 연결하지 않기 때문에 관리측에서 유용
두 서비스의 차이점
VPC Peering은 대역폭에 제한이 없다/ Transit Gateway는 최대 대역폭이 50Gbps라는 제한이 있다.
VPC peering은 연결 수가 VPC당 125개 / Transit Gateway는 개당 5,000개의 VPC를 연결할 수 있다.
가격은 VPC Peering이 가격이 더 저렴하기 때문에, 네트워크의 복잡도에 따라서 선택하여 사용이 가능하다.
AWS 네트워크 서비스 - Cloudfront
Amazon cloudfront
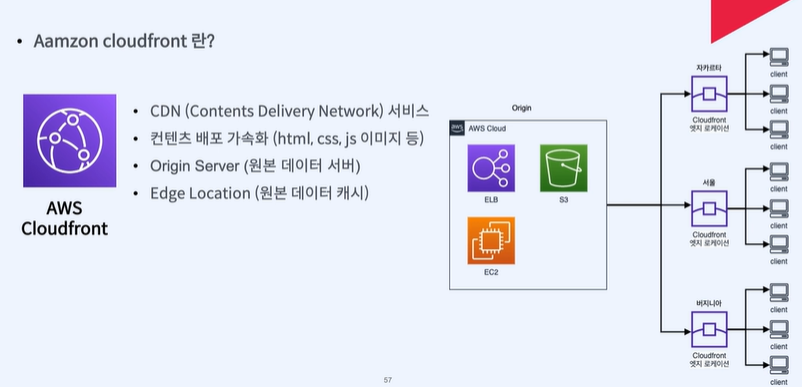
전세계의 오리진 서버에서 컨텐츠를 배포하는 서버 네트워크, 클라이언트가 인터넷에 접속하는 곳과 가까운곳에서 컨텐츠를 캐싱해서 데이터를 받아온다.
아마존 닷컴의 경우, 웹사이트에 접속을 하게 되면 미국에 있는 오리진 서버로 직접 접근하는것이 아닌, 현재 내 위치에서 가장 가까운 엣지 로케이션에 캐싱이 되어있는 서버에 접근을 해서 네트워크를 지연 없이 더 빠르게 이용할 수 있다.
CDN 서비스를 사용할때의 주의점

예를들어 개발자나 디자이너가 신규 컨텐츠를 배포했을 때, cloudfront에 있는 컨텐츠를 갱신하지 않으면 신규 배포된 컨텐츠가 보이지 않고, 캐시 되어있는 이전 컨텐츠가 보인다. 이 때 갱신해주는 작업을 Invalidation(무효화)이라고 한다. (퍼디작업이라고도함)
AWS 네트워크 서비스 - Route53
Amazon Route53
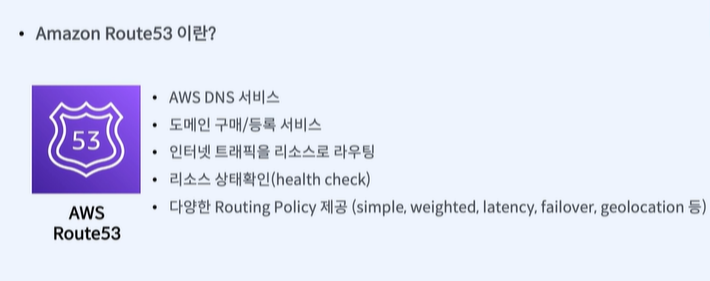
도메인 쿼리를 할 때, 인터넷의 트래픽을 AWS 내부 리소스로 라우팅 하는 기능도 있다.
다앙한 라우팅 폴리시를 제공하기 때문에, 리전간 라우팅 가능하다.
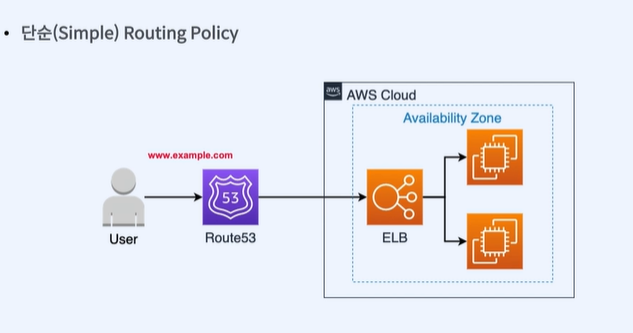
Simple Routing Policy
일반적으로 사용하는 Route53의 기본정책, 웹사이트의 도메인을 단일 리소스에 라우팅해주는 정책.
Weighted(가중치) routing Policy
가중치 라운팅 정책은, 동일한 기능에 대한 여러 리소스가 있고, 일부 사전 정의된 가중치를 기반으로, 리소스 간의 트래픽을 분산해야 하는 경우에 사용.
예를들어 서울리전에 30, 버지니아 리전에 70이라고 설정하면 각각의 퍼센티이지 만큼 트래픽이 분산된다.)

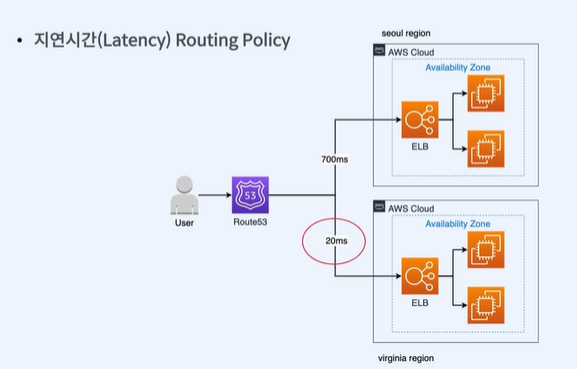
Latency(지연시간) Routing Policy
동일한 기능에 대한 여러 리소스가 있고, 가장 빠른 응답시간을 제공하는 리전으로 DNS의 쿼리에 응답하기를 원하는 경우에 주로 사용된다.
더 빠르게 쿼리할 수 있는 버지니아 리전으로 DNS 쿼리하게 된다.
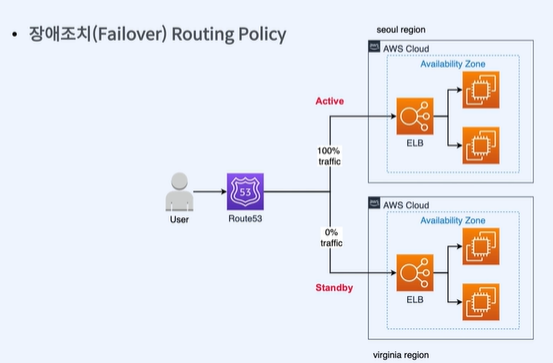
Failover(장애조치) Routing Policy
사이트 중 하나가 액티브, 스탠바이 상태로 유지 Route 53은 기본적으로 헬스체크 기능을 사용하여 사이트를 상태를 모니터링 하기 때문에, 장애가 생겼을 경우에 스탠바이 하고 있는 사이트로 전환시켜서 장애조치가 가능하다.
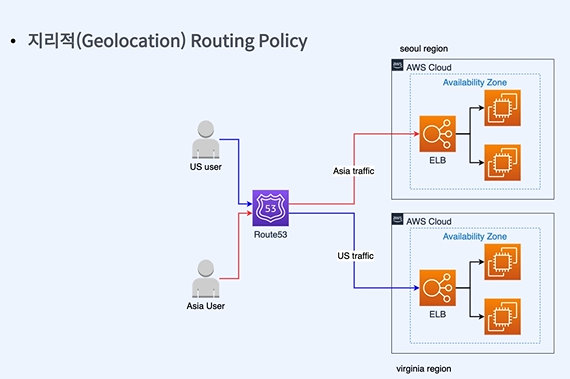
Geolocation(지리적) Routing Policy
사용자의 위치를 기반으로 트래픽을 라우팅 하라는 경우에 사용
사진과 같이 아시아 유저는 트래픽을 서울리전으로, US의 유저는 버지니아 리전으로 라우팅을 해주는 정책
글로벌 서비스를 할 때, 지리적 라우팅 정책을 사용하여 네트워크 지연을 감소시킬 수 있다.